

Avrupa’da Carrefour, Delhaize, ICA ve Coop gibi süpermarket zincirlerinin soğutma sistemlerini hedef alan siber saldırıların arkasında, internete açık ve varsayılan şifrelerle korunan cihazlar veya güncel olmayan yazılımlar olabileceği aktarıldı.
Uzmanlar, güvenlik açıklarının amatör bilgisayar korsanları tarafından bile kullanılabildiğini söyledi.
Avrupa genelinde süpermarketlerin buzdolabı sistemlerini hedef alan siber saldırıların nasıl gerçekleştirildiğine ilişkin yeni ayrıntılar ortaya çıktı. Siber güvenlik uzmanlarına göre saldırganlar, internete bağlı ve uzaktan erişime açık sistemlere üretici tarafından belirlenen varsayılan şifreleri kullanarak ya da eski yazılımlardaki güvenlik açıklarından yararlanarak erişmiş olabilir.
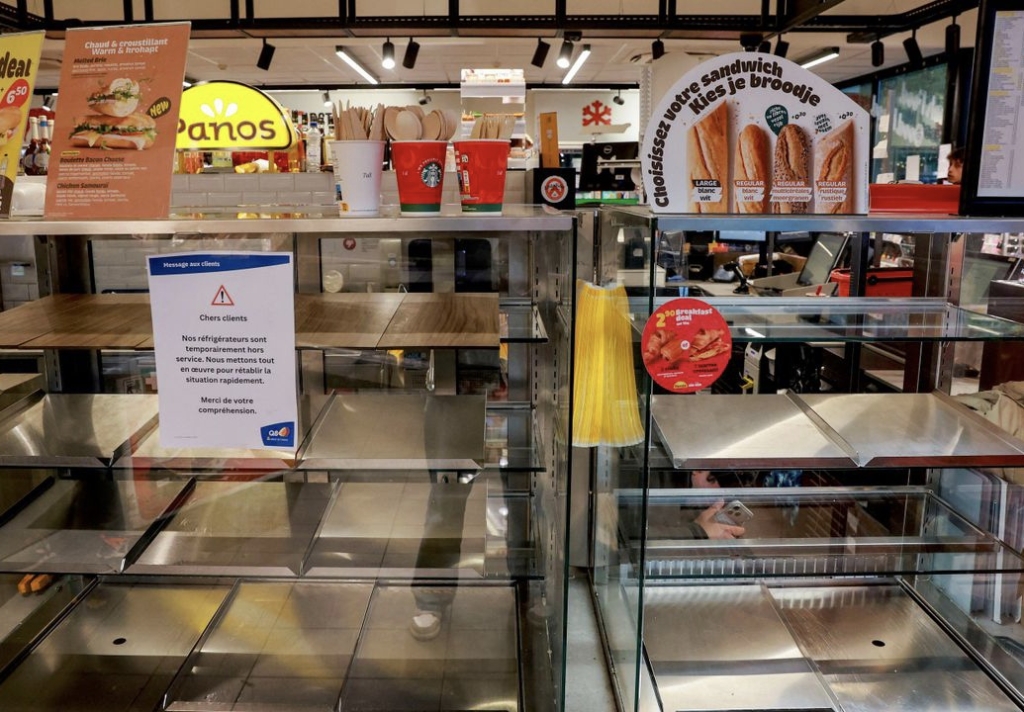
Son üç hafta içinde Avrupa’daki süpermarket zincirlerine yönelik ikinci siber saldırı dalgasında Belçika’da Carrefour ve Delhaize, İsveç’te ise ICA ve Coop mağazalarının soğutma sistemleri hedef alındı. Saldırılar nedeniyle bazı marketler bozulan gıdaları imha etmek zorunda kaldı. Fransa’daki üç kan bankasının da saldırılardan etkilendiği bildirildi.
Yetkililer, saldırganların sistemlere nasıl eriştiğini henüz kamuoyuyla paylaşmadı. Saldırıların arkasında kimin olduğu da belirlenmiş değil.
‘İnternete açık olmaması gerekiyordu’
Belçika’nın Brugge kentindeki Howest Uygulamalı Bilimler Üniversitesi bünyesinde faaliyet gösteren Cyber 3 Lab’de çalışan etik hacker ve araştırmacı Laurens Singier, uzaktan erişime açık internet bağlantılı sistemlerin çoğunlukla yeterince korunmadığını söyledi.
Singier, Reuters‘a yaptığı açıklamada, “Bu vakada zayıf nokta esas olarak bu cihazların herkese açık internete bağlanmasıydı. Zaten internette bulunmamaları gerekiyordu” dedi.
Uzman, endüstriyel sistemlerde karşılaşılan yaygın güvenlik sorunlarından birinin, işletmecilerin üreticiler tarafından belirlenen varsayılan şifreleri değiştirmemesi olduğunu belirtti. Bazı sistemlerin ise bilinen güvenlik açıkları barındıran eski yazılımlarla çalışmaya devam ettiğini ifade etti.
Singier, yapay zekanın da bilgisayar korsanlığı konusunda deneyimi olmayan kişilerin saldırı gerçekleştirmesini kolaylaştırdığını söyledi.
Marketler sistemleri çevrimdışı yaptı
Saldırıların ardından süpermarketler salı günü, hedef alınan buzdolabı sistemlerini internet bağlantısından çıkardıklarını açıkladı.
Marketlerin bu adımı, soğutma sistemlerini izleyen yazılım sağlayıcısı Danfoss’un tavsiyeleri doğrultusunda attığı belirtildi. Şirketin sistemleri de saldırılarda yeniden hedef alınan altyapılar arasında yer aldı. Danfoss, etkilenen müşterileriyle birlikte güvenlik açıklarını gidermek için çalıştığını bildirdi.